 図1:情報漏えいの原因を整理するノートのイメージ図(AI生成イラスト)
最近公表された大規模な情報漏えい事案では、外部公開システムの脆弱性の悪用、アカウントの侵害、委託先経由の不正アクセスなどが確認されています。また、クラウド上の保存領域の設定不備によって、個人情報が第三者から閲覧可能になっていた事例もあります。この記事では、大規模流出とAIとの関係、原因別の対策の選び方と着手順を解説します(2026年10月21日時点)。
- DX担当者・情シス・セキュリティ担当:ニュースで流出が相次ぎ、「自社は大丈夫か」「何から手をつけるか」を整理したい方
- 経営者・マネージャー:どの原因にどの対策を選ぶかを、上申できる形で把握したい方
企業の規模や体制は問いません。
読み終えると- AIが原因かどうかについて、確認できている範囲とできていない範囲を区別できる
- 自社に当てはまる原因と、その対策の柱がわかる
- 6ステップで、最初の一歩や抜け漏れを点検できる
- 最近の大規模流出:公的機関が挙げる外部公開システム・アカウント・委託先・データ管理の不備。件数全体は別の傾向で、数え方により最多の原因が変わる
- AIとの関係:確認した資料に原因区分がなく割合は読み取れない。生成AIへの入力に関する公表は1事案。高性能AI(サイバー攻撃能力の高いAI)の普及が最近の流出の原因とは確認できず、高いサイバー攻撃能力を持つAIモデルの一例としてGLM-5.3があり、NISTとAnthropicがそれぞれ能力や安全対策を評価しています。ただし、こうしたAIモデルの普及が最近の国内の大規模情報漏えいを引き起こしたとは確認されていません(攻撃者のAI利用はJPCERT/CCとGMOサイバーセキュリティ byイエラエが確認、各社の漏えいの原因との対応は示されていない)
- 原因別の対策:誤送付、外部公開システム、API(システム同士をつなぐ窓口)・クラウド保存領域、アカウント権限、委託先、生成AI、侵入後の備えの7つから、対応表で選ぶ
- 着手順:公的資料の項目をもとにした6ステップ
最近の大規模流出の原因は?
公的機関は外部公開システムの脆弱性(ソフトウェアや設定の弱点)やアカウントの侵害などを挙げています。個別の事案の原因は、各社・各機関が公式発表に書いた範囲で確認できます。
公的機関は何を原因・起点として挙げている?
2026年10月8〜9日にJPCERT/CC(JPCERTコーディネーションセンター)、IPA(情報処理推進機構)、国家サイバー統括室(NCO)が出した注意喚起には、外部から到達できるシステムの脆弱性や管理不備、アカウントやデータの管理の不備などが挙がっています。
| 発表元 | 挙げている原因・起点 |
|---|---|
| JPCERT/CC(2026年10月8日、9日更新) | 4類型(下記)(直近で相次いでいる国内組織における不正アクセスに関する注意喚起(JPCERT-AT-2026-0030)) |
| IPA(2026年10月9日) | 特定のプロダクトやサービスの脆弱性を狙った攻撃とは断定されていない。外部公開アプリ・サービスの侵害やアカウント侵害が起点になっている可能性(不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について) |
| NCO(2026年10月9日) | Webシステムの脆弱性の悪用、サプライチェーン(取引先・委託先を含む供給網)を通じた侵害、堅牢さを欠くデータ管理などによるデータ窃取の事案を複数確認(不正アクセスによる漏えい等の事案を踏まえた対応について) |
| 個人情報保護委員会(2026年10月7日改訂) | 「WARNING」に「APIが悪用される事例」を追加。どれか一つの対策ではなく、多層的に講ずる必要があるとしている(WARNING〜不正アクセスによる個人データ漏えい防止のための注意喚起〜) |
JPCERT/CCが挙げる4類型(手口と事案)は次のとおりです。
- 既知の脆弱性を狙うスキャンと管理不備:公表済みの脆弱性や、脆弱性ではないものの機器の管理不備等を悪用した攻撃が試みられている可能性
- API経由の不正操作:一般公開しているスマートフォンアプリの解析によるAPIの不正操作などの手口
- MetabaseのSQLインジェクションの脆弱性(CVE-2026-72898):APIへの不正なリクエストを通じて悪用され、不正な命令でデータベースを操作される(個別の被害事案との対応は示されていない)
- アプリケーションサーバー上へのWebシェルの設置:公開Webサーバーからアクセス可能なアプリケーションサーバー上に、遠隔操作用の不正プログラム(Webシェル)が設置された事案が確認されている
ただしJPCERT/CCは、既知の脆弱性を狙うスキャンについて、一つの共通するソフトウェアの脆弱性ではなく、公表済みの脆弱性や管理不備を悪用した攻撃が試みられている可能性があるとしています。また、すべての事案で同一の手法が使われていることを示すものではなく、把握している情報も「限定的かつ断片的」としています。
公式発表で確認できた原因は?
この記事で確認できた公式発表のうち、原因や手法が書かれている事案を挙げます。
| 事案(公表日) | 公式に書かれた原因・手法 | 件数と書き方 |
|---|---|---|
| デジタル庁のガバメントソリューションサービス(GSS)(2026年9月11日) | VPN(社外から社内ネットワークにつなぐ仕組み)機器の脆弱性を利用した第三者の侵入(保守運用担当者のアカウントが利用された)。製品名・脆弱性番号は記載なし(ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について) | 約24.6万件(漏えいの「可能性」) |
| ローソン(2026年10月8日) | 利用者本人に情報を表示するためのセキュリティ機構が、第三者による不正アクセスを受けた(第三者による不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ) | ローソンID約215.5万件、アプリ予約26件 |
| GMOリサーチ&AI「infoQ」(2026年10月14日の第2報、第1報は10月5日) | 「当社サイトで使用していたソフトウェアの脆弱性を悪用して侵入」と記載。脆弱性の詳細は記載なし(当社が運営するアンケートサイト「infoQ」への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ(第2報)) | 外部に持ち出された件数を89万4,082件で確定(第1報は最大94万8,498件) |
| ハノワ(株式会社HANOWA、2026年10月19日) | 不正アクセスの記載はなく、クラウド上の保存領域の閲覧制限が適切に設定されておらず、ログインしていない第三者も閲覧できる状態だったと記載。閲覧記録がなく、閲覧の有無は確認できないとして「おそれ」と公表(当社サービスにおける個人情報漏えいのおそれに関するお知らせとお詫び) | 重複を除き最大49,309名 |
| NEC(日本電気株式会社、2026年10月20日) | 委託先が9月下旬にサイバー攻撃を受け、窃取された正規アカウントの認証情報が悪用された。委託先の端末から顧客環境に不正アクセスがあり、ファイルの暗号化とクラウドストレージ内のファイル漏えいを確認。最初の侵入手法は記載なし(委託先への不正アクセスに起因するお客さまのシステム障害、情報漏えいに関するお詫び) | 記載なし(漏えいした個人情報の詳細は判明次第、顧客に報告するとしている) |
件数の単位が事案ごとに異なるため、合算していません。原因が公表されていない事案も多く、「この手法が主流」とは言えません。
報告件数の全体では、原因の傾向は同じ?
件数全体では傾向が異なります。個人情報保護委員会(PPC)の令和7年度年次報告(2025年4月〜2026年3月)では、直接受付分13,345件中、誤交付と誤送付が約74%(報告書の数値から算出)でした(令和7年度 年次報告)。TSR(東京商工リサーチ、民間調査会社)の2025年の上場企業の公表事故では、ウイルス感染・不正アクセスが64.4%でした(上場企業の『個人情報漏えい・紛失』事故 2番目の180件発生、漏えい人数は約2倍増の3,063万人分)。いずれも最近の大規模流出より前の期間で、数え方により最多の原因が変わります。誤交付は年次報告で病院・薬局の書類の例が挙げられており、約74%という数値が一般企業の水準とは限りません。
情報漏えいの原因はAI?
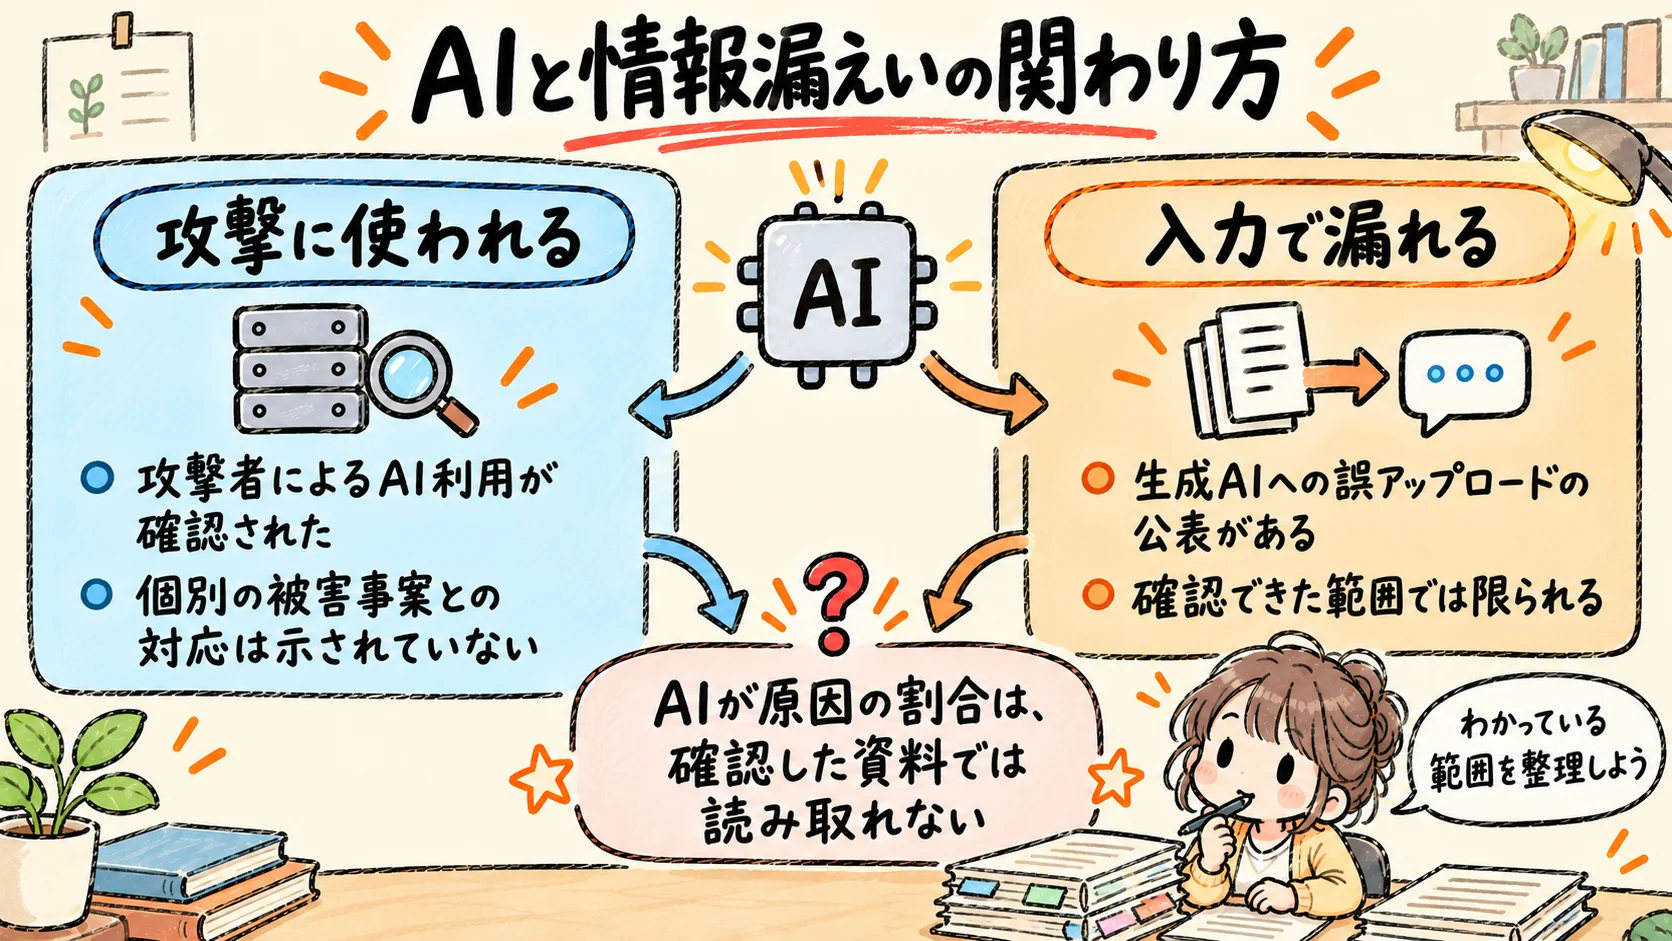 図2:AIと情報漏えいの関わり方を「攻撃に使われる」「入力で漏れる」の2つに整理したイメージ図(AI生成イラスト)
AIが関わる漏えいには、大きく2つの経路があります。攻撃者がAIを攻撃に使う経路と、利用者がAIへの入力で情報を漏らす経路です。どちらも確認できた事例はありますが、PPCの年次報告とTSRの集計にAIという原因区分はなく、AI起因の漏えいの割合は読み取れません。ただし、AIという区分がないことは、AIの関与がなかったことを意味しません。AIが攻撃の一部に利用されていても、不正アクセスや脆弱性の悪用などに分類される可能性があります。
攻撃者がAIを攻撃に使う経路
| 発表元(公表日) | 確認されたこと | 注意点(示されていないこと) |
|---|---|---|
| JPCERT/CC のブログ(10月15日) | 攻撃者がAIを使い、既知の脆弱性のスキャンやAPI経由の攻撃を実施していたことを確認 | 調査対象には関係のないサーバーも含む。AI利用を確認したサーバー、個別事案との対応、AIモデルは示されていない |
| GMOサイバーセキュリティ byイエラエの自社ブログ(10月19日) | 攻撃元インフラでARTEXの利用を確認。このインフラの標的は約20社、同様のインフラ6台、法執行機関に共有 | 同社が標的と確認した日本企業のうち8社が9〜10月に漏えいを公表済み。これらが同一グループによる被害だという点は同社の見解。企業名、各社の原因との対応、JPCERT/CCとの関係は示されていない。観測できた範囲に限る |
| NICT(CYNEX)の注意喚起(10月13日) | 「A2B攻撃」を確認。AIで脆弱性探索が効率化し、より多くのシステムに及ぶ可能性にも言及 | AIの使用を確認したとはしていない(AIによる効率化と、攻撃が広がる可能性への言及) |
表の補足
- JPCERT/CC:10月8日の注意喚起に触れた内容で、攻撃に使用された可能性のあるインフラの調査の過程で確認したとしています。
- GMO:ARTEXは、AIによる自律型ペネトレーションテストシステム(侵入の可否を試す疑似攻撃ツール)です。日本企業を狙った侵害事案の攻撃元インフラで使われていました。
- GMO:同社が標的と確認した日本企業のうち、2026年9〜10月に情報漏えいのリリースを出した企業は8社です。同社は「同一の攻撃グループによる犯行により複数の被害が発生している」としており、これは同社の見解です。標的になったことと漏えいは別です。
- NICT(CYNEX):「A2B攻撃」は、公開されているAndroidアプリを解析してバックエンドサーバーを攻撃する手口です。
ARTEXの開発元について
- GMOは、10月21日の追記で、「オープンソースソフトウェアの開発者が中国のエンジニアであることと、そのソフトウェアを使って誰が攻撃をしているのかは一切関連がありません」としています。
- CrowdStrikeは2026年10月7日のブログで、ARTEXを「中国で開発された」オープンソースのエージェント型ペネトレーションテストツールとし、韓国の金融機関への攻撃で使われたと報告しています(Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance)。
- CrowdStrikeはこの攻撃者を特定の組織には帰属させておらず、「中国語話者で金銭目的の可能性が高い」と、中国で開発されたツールの利用と中国語のプロンプトを根拠に、中程度の確信度で評価しています。
- GMOは、この韓国の事例と同じ手口で日本の企業も攻撃されていると推察しています。
- ツールの開発元の国は、日本の各事案の攻撃者の特定を意味しません。
利用者がAIへの入力で情報を漏らす経路
生成AIへの入力に関する公表は、この記事で確認できた範囲で1事案です。
RIZAPは9月3日に、外部の生成AIサービスへお客様情報を誤ってアップロードしたと公表しました(RIZAPの公表)。委託元の地方職員共済組合も9月4日に、業務委託先のRIZAP株式会社の担当者が個人情報を含むデータを外部の生成AIサービスに入力したとの報告を受けたとして、漏えいの可能性のある事案を公表しています(地方職員共済組合の公表)。共済組合の公表が委託先としてRIZAPを挙げ、内容も一致するため、同一事案とみて、この記事では1事案として数えます。同じ委託先に関する公表は、ほかにも健康保険組合から出ています(IHIグループ健康保険組合の公表)。
RIZAPは、運営事業者以外の第三者の閲覧・学習利用の可能性はないと確認したとしていますが、運営事業者の役職員による閲覧可能性は9月3日時点で確認中としています。共済組合も、AIサービス提供事業者による閲覧・アクセスの有無は回答待ちとしています。
高性能AIの普及は、最近の流出の原因と言える?
公式発表の原因記載にAIはなく、高性能AI(サイバー攻撃能力の高いAI)の普及が最近の流出の原因だとは確認できません。一方、攻撃者のAI利用はJPCERT/CCとGMOサイバーセキュリティ byイエラエが確認し、NCOもAIの悪用を含む攻撃の高度化に触れていますが、いずれも個別の事案との対応は示していません。ただし、AIが無関係だったとは言えません。
AIの普及を背景とみる見解:チームみらいの安野党首は10月5日の取材で、AIが攻撃に使われている可能性の指摘について「私もそうではないかと思います」と述べました(【全文】第222回国会召集後ぶら下がり取材/党首・安野貴博(2026年10月5日))。古川幹事長は10月8日の会見で、攻撃や情報流出が多発している背景には、高度なAIがより多くの人の手に渡るようになったことがあると考えていると述べました(【全文】チームみらい 定例会見/幹事長・古川あおい(2026年10月8日))。いずれも、裏付けとなる統計や公式発表は確認できていません。安野氏は10月12日の個人の提言(党の見解ではないと明記)で、GLM-5.3の性能は「ほぼMythos並み」としたうえで、10月初旬までに公表された漏えいの多くは、このレベルのAIによるものではまだないと考えるべきで、影響が公表件数に本格的に現れ始めるのはおそらく年末以降と書いています(AI時代のサイバー攻撃、度重なる情報漏洩からの守りを固めるための政府への7つの提言私案(安野氏の個人の提言))。
GLM-5.3の評価は、開発元の自己申告と第三者の評価で分かれる:GLM-5.3は、重み(学習結果のパラメータ)が公開されたオープンウェイトのAIモデルとして、AnthropicとCAISIの資料で扱われています。評価は次のとおりです。Anthropicは、自社の能力評価の結果はCAISIの評価とおおむね一致するとしています。
| 評価者 | 評価の内容 | 立場 |
|---|---|---|
| Z.ai | ホワイトボックス(内部情報が見られる条件)のコードレビューと脆弱性発見で、Mythos 5に並ぶと記載(Z.ai公式ドキュメント「Release Notes」) | 開発元の自己申告 |
| Anthropic | ExploitBench(攻撃コードの作成テスト)で、GLM-5.3は410回中50回、Claude Mythos Previewは56回、攻撃コードの作成に成功(GLM-5.3 and the spread of advanced cyber capabilities) | 比較対象のClaude Mythos Previewの開発元による評価 |
| 米国のCAISI(NISTの機関) | 公開済みで最もサイバー能力が高いオープンウェイトモデルだが、CAISIのサイバー系ベンチマークの集計で米国の最先端に約4か月遅れ、能力は大きく下回る(CAISI's Assessment of Z.ai's GLM-5.3 Cyber Capabilities) | 米国政府機関(NIST)の評価 |
Z.aiの比較対象の「Mythos 5」は、Anthropicが2026年6月9日に発表した「Claude Mythos 5」(Claude Mythos Previewの後継)を指すとみられます(Claude Fable 5 and Claude Mythos 5)。Anthropicの評価ではClaude Mythos Previewと比較しており、比較相手が異なります。つまり、「Mythos級」かどうかは、誰がどの条件で評価したかで変わります。
公的機関の警告:金融庁と日本銀行は2026年5月22日の要請で、高度なサイバー攻撃の増加が懸念され、脆弱性の発見から攻撃に至るまでの期間が大幅に短縮され得ると記載しています(「フロンティアAIによる脅威変化を踏まえた金融機関等の短期的な対応」に係る要請について)。今回の流出事案より前の要請で、現在の事案の原因分析ではなく備えの要請です。要請は、英国政府機関のAISIの報告書を引いて、現時点ではフロンティアAIは十分に防御されたITシステムに対して攻撃を達成できるとは言えないと報告されているとし、基本的な対策をより迅速かつ着実に実行することが引き続き重要としています。
原因別の対策はどう選ぶ?
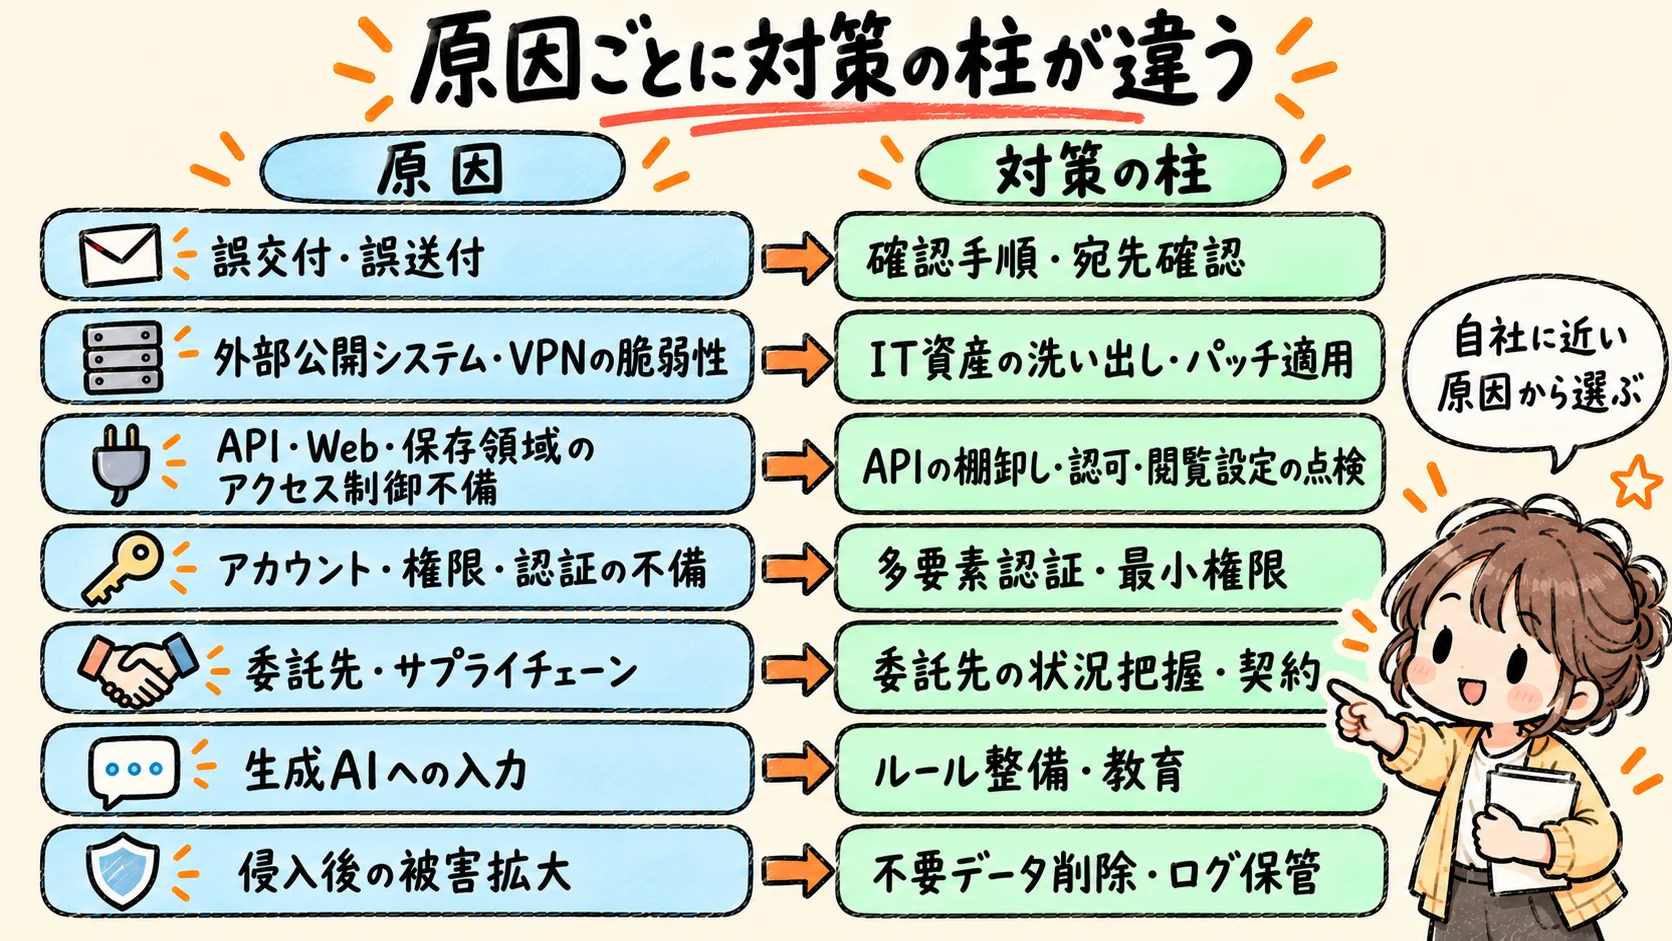 図3:情報漏えいの7つの原因と、対応する対策の柱の対応関係を示すイメージ図(AI生成イラスト)
原因ごとに対策の柱が違うため、自社に当てはまる原因の行から選びます。ここまでに挙げた原因に、件数で目立つ誤送付と侵入後の備えを加え、7つに整理しました。
| 原因 | 対策の柱 |
|---|---|
| 誤交付・誤送付 | 確認手順の文書化、宛先確認、事例の共有 |
| 外部公開システム・VPNの脆弱性(Webシェル設置を含む) | 貸与機器を含むIT資産の洗い出し、修正プログラム(パッチ)の適用、(侵害が疑われる場合は)更新前の証跡保全(調査用ログなどの保存) |
| API・Web・クラウド保存領域のアクセス制御不備 | APIの棚卸し、権限確認(認可)、アクセス回数制限、保存領域の閲覧設定の定期点検 |
| アカウント・権限・認証の不備 | 多要素認証(パスワード以外でも本人確認)、最小権限(必要な範囲だけ付与)、不要アカウントの無効化、SaaS連携アプリの検証 |
| 委託先・サプライチェーン | 委託先の状況把握、契約、共有情報の最小化 |
| 生成AIへの入力 | ルール整備、代替手段の提供、教育 |
| 侵入後の被害拡大 | 不要データの削除、バックアップの切り離し、ログ(操作の記録)の保管 |
PPCの年次報告では、紛失・内部不正・誤廃棄・盗難も原因として集計されていますが、この記事では対象外です。
何から始める?
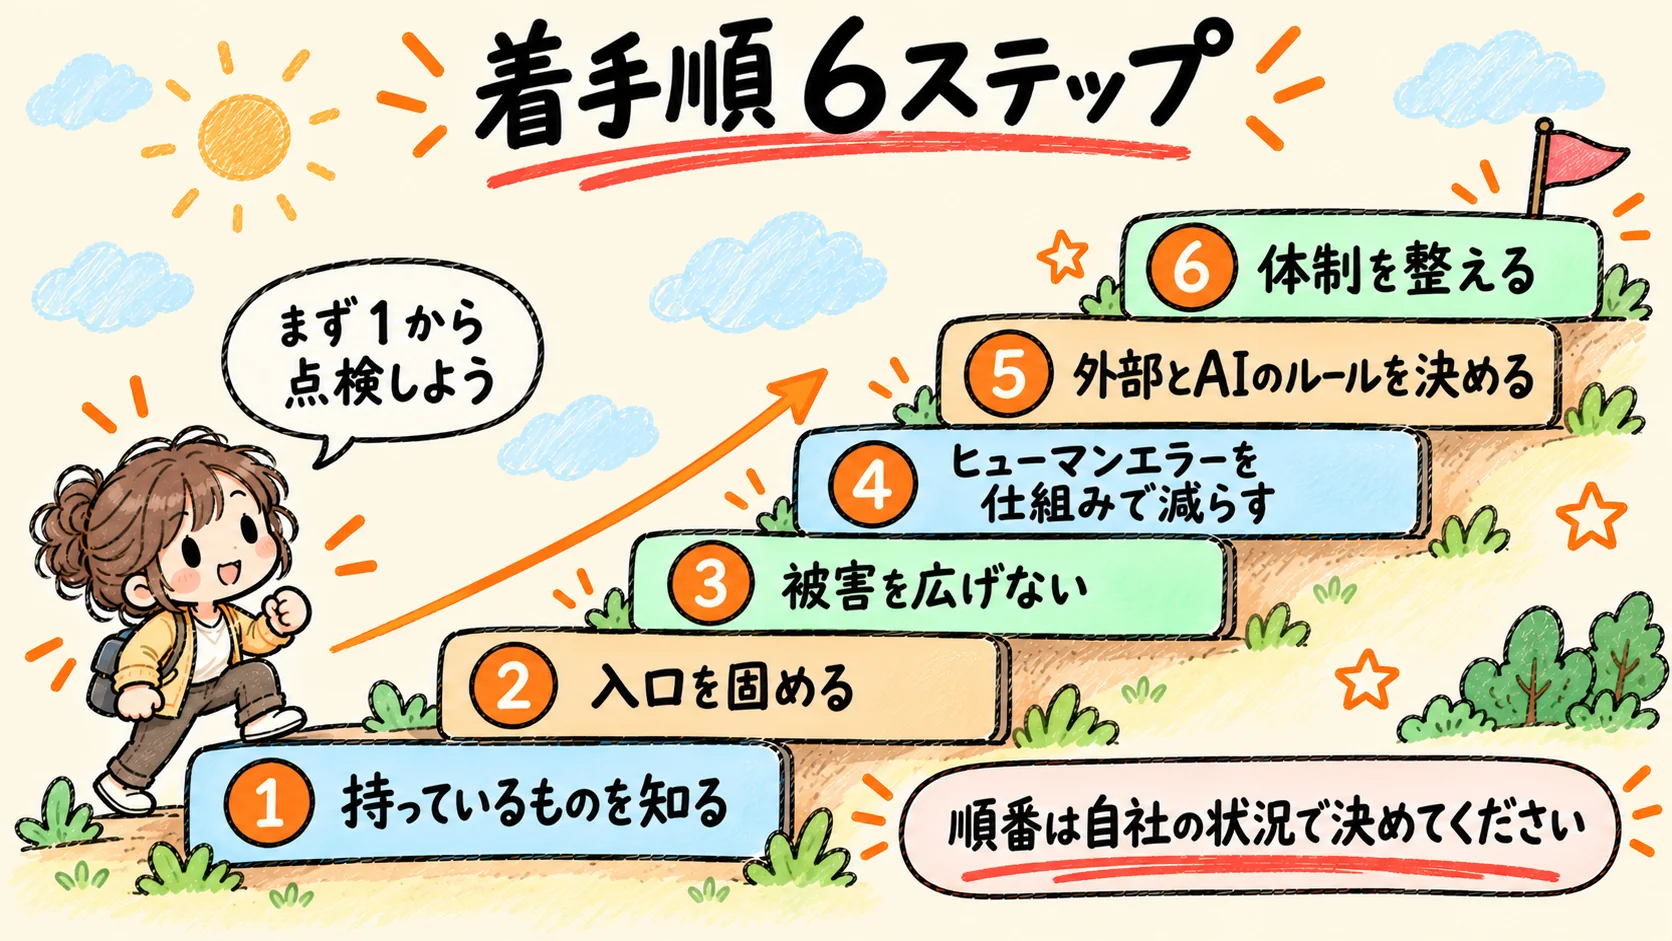 図4:着手順6ステップのイメージ図(AI生成イラスト)
着手順の6ステップは?
6ステップは下表のとおりです。対応表と公的資料の項目をもとに、最初に着手するものを絞って並べたものです(体制整備なども加えています)。
| ステップ | 内容 |
|---|---|
| 1 持っているものを知る | 外部公開システム・外部サービス・保有する個人情報の洗い出し |
| 2 入口を固める | パッチ適用、多要素認証、APIの棚卸しと認可の確認、最小権限、不要アカウントの無効化 |
| 3 被害を広げない | 不要データの削除、バックアップの切り離し、ログの保管 |
| 4 ヒューマンエラーを仕組みで減らす | 確認手順の文書化、宛先確認、事例の共有 |
| 5 外部とAIのルールを決める | 委託先の継続確認、AIサービスの利用ルール |
| 6 体制を整える | 担当者、事故対応マニュアル、経営層の関与、SECURITY ACTION(中小企業向け、後述) |
並び順は、入口を把握して固め(1・2)、侵入後の被害を抑え(3)、ミス防止・外部とAIのルール・体制へ進む順です。ヒューマンエラー(誤交付・誤送付などの取り違え)への対策(ステップ4)は、PPCの令和7年度年次報告の件数では最多の原因ですが、手順の整備だけで始められるため、1〜2と並行できると整理しました。ステップ6は、FAQの報告期限に対応できるよう、担当者と事故対応マニュアルを事前に決めておくためのステップです。担当者が不在なら、ステップ6を最初に行ってもかまいません。順番は自社の状況で決めてください。
攻撃の入口として公的機関が挙げる外部公開システムやアカウントと、件数で多い誤交付・誤送付の両面(ステップ1〜2と4)から備えます(この記事での整理)。
公的な資料・制度は?
公的な資料は、事業者の規模や取り扱う情報によって使い分けます。
大量の情報資産や機微な情報を取り扱う事業者
- IPA:10月9日の文書で、大量の情報資産を保有する事業者や機微な情報を取り扱う事業者等の経営者に、自らのリーダーシップのもとで、情報漏えいを起こさないための対策の点検と見直しを至急実施するよう求めています。
- NCO:10月9日の文書で、サイバーセキュリティ対策を経営課題と位置づけ、必要な投資や人的体制整備を含む対策の強化を求めています。まず自社が保有する情報資産の全体像を把握することと、「委託先企業と共に管理する」という認識で安全管理措置を講じることも挙げています。参考資料には、「サイバーセキュリティ経営ガイドライン Ver3.0 実践のためのプラクティス集」が挙がっています。
中小企業向け
中小企業向けの公的な支援・制度として、自社診断、SECURITY ACTION、サイバーセキュリティお助け隊サービスがあります。
- 自社診断:IPAの「5分でできる!情報セキュリティ自社診断」は、現状の確認に使えます(中小企業の情報セキュリティ対策ガイドライン 付録3:5分でできる!情報セキュリティ自社診断)。
- SECURITY ACTION:中小企業が情報セキュリティ対策への取り組みを自己宣言する制度で、IPAが認証・認定するものではありません(SECURITY ACTIONとは)。
- お助け隊サービス:IPAによると2021年度から運用され、累計導入企業数は約10,900社(2026年3月末時点)です。新類型は、SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)の★3・★4の取得を支援する内容で、2026年10月〜2027年9月に実証事業が行われる予定です(サイバーセキュリティお助け隊サービス(新類型)実証事業)。
よくある質問
Q: 個人情報が漏えいしたら、何日以内に報告する?
個人情報保護委員会(PPC)の案内では、速報は発覚日から3〜5日以内、確報は30日以内(不正の目的で行われたおそれがある事案は60日以内)とされています。ランサムウェア事案とその他サイバー攻撃等事案は、共通様式で報告することもできるとされています(漏えい等の対応とお役立ち資料(個人情報))。
報告が義務付けられるのは、要配慮個人情報(病歴や健康診断の結果など)を含む場合、不正に利用されると財産的被害が生じるおそれがある場合(クレジットカード番号など)、不正の目的で行われたおそれがある場合(不正アクセスやランサムウェアなど)、本人の数が1,000人を超える場合のいずれかです。当てはまる場合は、速報と確報の両方を行います。
報告先は、権限が委任されている業種は事業所管省庁、それ以外はPPCです。
Q: どの規模の企業がサイバー攻撃の被害を受けている?
規模を問わず被害は出ています。警察庁の令和8年上半期の報告では、ランサムウェア被害123件のうち、中小企業が79件、大企業が31件、団体等が13件で、中小企業が約6割を占めています(令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について)。年によって数値は変わるため、時期を確認してください。
Q: 情報漏えいが起きたら、どこに連絡する?
個人情報の漏えいの報告先は、「個人情報が漏えいしたら、何日以内に報告する?」を参照してください。不正アクセスの被害を受けている、またはその可能性がある全国の企業・組織は、IPAの特別相談窓口に相談できます(不正アクセス対策特設サイト)。IPAの中小企業向けインシデント対応の手引き(付録8)は、犯罪性がある場合は警察に、ウイルス感染や不正アクセスはIPAに届け出るよう案内しています(中小企業のためのセキュリティインシデント対応の手引き(付録8))。
まとめ
情報漏えいは、原因ごとに有効な対策が異なります。
- 最近の流出:公的機関が挙げる外部公開システム・アカウント・委託先・データ管理の不備。件数全体では別の傾向で、数え方により最多の原因が変わる
- AIとの関係:割合は読み取れず、生成AIへの入力に関する公表は1事案。高性能AI(サイバー攻撃能力の高いAI)の普及が最近の流出の原因とは確認できず、高いサイバー攻撃能力を持つAIモデルの一例としてGLM-5.3があり、NISTとAnthropicがそれぞれ能力や安全対策を評価しています。ただし、こうしたAIモデルの普及が最近の国内の大規模情報漏えいを引き起こしたとは確認されていません(攻撃者のAI利用はJPCERT/CCとGMOサイバーセキュリティ byイエラエが確認、各社の漏えいの原因との対応は示されていない)
- 原因別の対策:対応表で近い原因を選ぶ
- 着手順:6ステップ。誤交付・誤送付などの取り違えと攻撃の入口の両面から備える
まずは、持っているものの洗い出しと入口の対策(ステップ1〜2)、誤送付を防ぐ確認手順(ステップ4)から点検を始めてみてください。
出典一覧
- 「直近で相次いでいる国内組織における不正アクセスに関する注意喚起(JPCERT-AT-2026-0030)」 — JPCERT/CC(2026-10-08、2026-10-09更新)
- 「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」 — 情報処理推進機構(2026-10-09)
- 「不正アクセスによる漏えい等の事案を踏まえた対応について」 — 内閣官房国家サイバー統括室(2026-10-09)
- 「WARNING〜不正アクセスによる個人データ漏えい防止のための注意喚起〜」 — 個人情報保護委員会(2026-10-07改訂)
- 「ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について」 — デジタル庁(2026-09-11)
- 「第三者による不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ」 — ローソン(2026-10-08、2026-10-19更新)
- 「当社が運営するアンケートサイト「infoQ」への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ(第2報)」 — GMOリサーチ&AI(2026-10-14)
- 「当社サービスにおける個人情報漏えいのおそれに関するお知らせとお詫び」 — 株式会社HANOWA(2026-10-19)
- 「委託先への不正アクセスに起因するお客さまのシステム障害、情報漏えいに関するお詫び」 — 日本電気株式会社(2026-10-20)
- 「令和7年度 年次報告」 — 個人情報保護委員会
- 「上場企業の『個人情報漏えい・紛失』事故 2番目の180件発生、漏えい人数は約2倍増の3,063万人分」 — 東京商工リサーチ(2026-01-30)
- 「連続不正アクセス事案の攻撃手法に関する調査」 — JPCERT/CC(2026-10-15)
- 「相次ぐ不正アクセスの攻撃元の多くがAIであることを確認」 — GMOサイバーセキュリティ byイエラエ(2026-10-19、2026-10-21更新)
- 「Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance」 — CrowdStrike(2026-10-07)
- 「【注意喚起】相次ぐ情報漏洩、その原因の一つは「アプリ解析からのサーバ攻撃」― AIで高度化する脆弱性探索、Androidアプリを手がかりにしたA2B攻撃に注意 ―」 — NICT CYNEX 脅威情報分析チーム LETTICE(2026-10-13)
- 「当社における外部生成AIサービスへのお客様情報の誤ったアップロードに関するお詫びとお知らせ」 — RIZAP(2026-09-03)
- 「委託先における個人情報漏えいの可能性のある事案の発生について」 — 地方職員共済組合(2026-09-04)
- 「特定保健指導業務の委託先における生成AI利用に関する事案発生について」 — IHIグループ健康保険組合(2026-09-02)
- 「【全文】第222回国会召集後ぶら下がり取材/党首・安野貴博(2026年10月5日)」 — チームみらい公式note(2026-10-05)
- 「【全文】チームみらい 定例会見/幹事長・古川あおい(2026年10月8日)」 — チームみらい公式note(2026-10-09)
- 「AI時代のサイバー攻撃、度重なる情報漏洩からの守りを固めるための政府への7つの提言私案」 — 安野貴博氏のnote(個人の提言。党の見解ではない)(2026-10-12)
- Z.ai公式ドキュメント「Release Notes」 — Z.ai(2026-08-18)
- 「GLM-5.3 and the spread of advanced cyber capabilities」 — Anthropic(2026-09-29)
- 「CAISI's Assessment of Z.ai's GLM-5.3 Cyber Capabilities」 — 米国国立標準技術研究所(NIST)CAISI(2026-09-17)
- 「Claude Fable 5 and Claude Mythos 5」 — Anthropic(2026-06-09)
- 「『フロンティアAIによる脅威変化を踏まえた金融機関等の短期的な対応』に係る要請について」 — 金融庁・日本銀行(2026-05-22)
- 「中小企業の情報セキュリティ対策ガイドライン 付録3:5分でできる!情報セキュリティ自社診断」 — 情報処理推進機構
- 「SECURITY ACTIONとは」 — 情報処理推進機構
- 「サイバーセキュリティお助け隊サービス(新類型)実証事業」 — 情報処理推進機構(2026-09-15、2026-10-20更新)
- 「漏えい等の対応とお役立ち資料(個人情報)」 — 個人情報保護委員会
- 「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」 — 警察庁サイバー警察局(2026-09)
- 「不正アクセス対策特設サイト」 — 情報処理推進機構(2026-10-16公開、2026-10-20更新)
- 「中小企業のためのセキュリティインシデント対応の手引き(付録8)」 — 情報処理推進機構(2026-06)
執筆者:えだまめ
Elcamyでバックオフィスとブログ執筆を担当。AI未経験の状態からAI活用を学び、Claude CodeをはじめとするAIエージェントの実務活用法を発信している。
更新情報はElcamy公式Xでも発信中。